Phishing se vydával za kritickou chybu hardwarových peněženek
Trezor upozornil na nový incident ve středu 9. září. Podle společnosti došlo ke kompromitaci externího poskytovatele e-mailových služeb, přes kterého následně útočníci rozeslali podvodnou zprávu s předmětem „Critical Security Alert: STM32 Entropy Vulnerability“.
E-mail tvrdil, že byla v mikrokontrolérech STM32 používaných v hardwarových peněženkách objevena kritická chyba související s generováním entropie. Jinými slovy naznačoval, že některé peněženky mohly vytvořit nedostatečně náhodný wallet backup a prostředky jejich majitelů tak mohou být ohroženy.
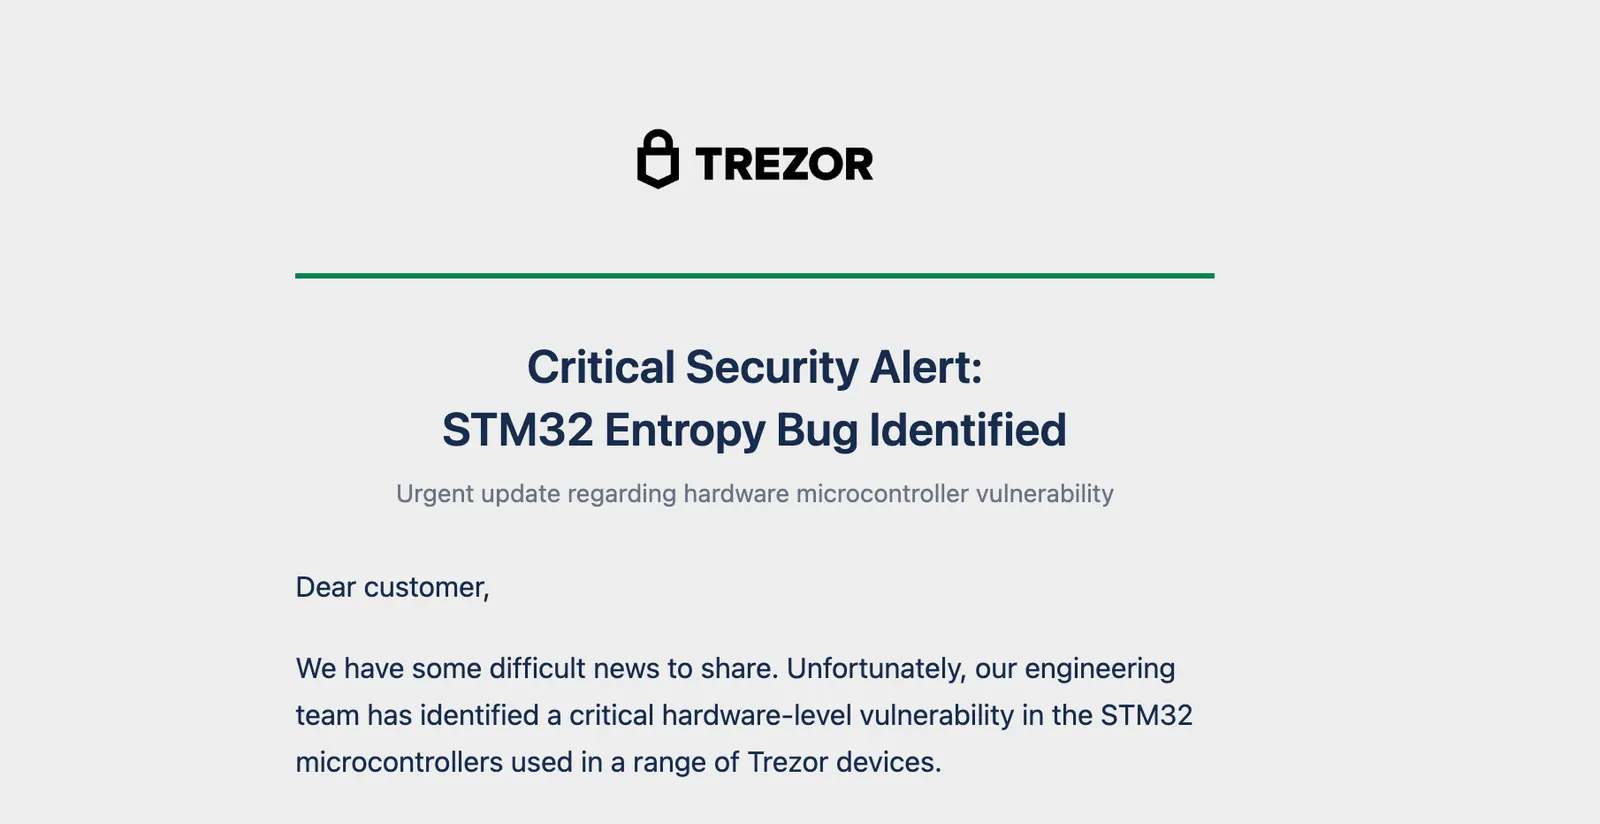
Nic takového Trezor nepotvrdil. Naopak uvedl, že zpráva není jeho legitimním bezpečnostním upozorněním a jde o phishing. Doménu využitou při útoku společnost následně odstavila a začala vyšetřovat, jak se útočníkům podařilo získat přístup k legitimní e-mailové infrastruktuře.
Cílem kampaně bylo dostat uživatele na podvodnou stránku a přesvědčit je k poskytnutí údajů spojených s jejich peněženkou. Právě zde se opakuje základní princip většiny útoků proti uživatelům hardwarových peněženek: útočník nepotřebuje prolomit samotný Trezor, pokud dokáže přesvědčit jeho majitele, aby mu wallet backup předal dobrovolně.
Tentokrát nestačilo zkontrolovat adresu odesílatele
Na útoku je důležitý především způsob distribuce.
Běžná rada při phishingu zní: zkontrolujte adresu odesílatele a doménu odkazu. Tentokrát ale mohla selhat i tato obranná vrstva.
Nezávislá analýza společnosti YFarmX uvádí, že podvodná zpráva prošla kontrolami SPF, DKIM i DMARC, tedy mechanismy používanými k ověření, zda je e-mail skutečně oprávněn vystupovat jménem konkrétní domény. Důvodem bylo právě zneužití infrastruktury poskytovatele, kterého Trezor pro e-mailovou komunikaci používá.
Útočníci tak nemuseli vytvářet doménu typu „trezor-support.com“ nebo nahrazovat písmena podobnými znaky. Pro příjemce mohl e-mail na první pohled projít i poměrně důkladnou kontrolou.
Podle stejné technické analýzy vedla použitá infrastruktura k platformě Brevo. Trezor však v době publikace poskytovatele veřejně nejmenoval, proto tuto informaci nelze považovat za oficiálně potvrzenou.
Právě tento rozdíl dělá současnou kampaň zajímavou i z hlediska bezpečnosti. Kontrola odesílatele zůstává důležitá, ale sama o sobě už nemusí stačit. Poslední obrannou linií je způsob, jakým uživatel nakládá s recovery seedem.
Trezor zařízení ani recovery seedy kompromitovány nebyly
Samotné hardwarové peněženky Trezor podle dosavadních informací zůstávají bezpečné. Útok neznamená prolomení kryptografie zařízení ani získání privátních klíčů uložených v peněženkách.
Trezor dlouhodobě zdůrazňuje jednoduché pravidlo: wallet backup neboli recovery seed se nesmí zadávat do internetové stránky, formuláře nebo aplikace a nemá být nikomu sdělován. Trezor Support jej po uživateli nebude požadovat.
Pokud uživatel phishingový e-mail pouze obdržel, případně jeho recovery seed zůstal po celou dobu offline a zadával jej pouze přímo do důvěryhodného zařízení Trezor, samotné prostředky tímto incidentem podle společnosti ohroženy nejsou.
Pokud ale uživatel svůj wallet backup zadal do stránky otevřené přes phishingový e-mail, musí předpokládat jeho kompromitaci. V takovém případě je nutné vytvořit novou bezpečnou peněženku s novým seedem a prostředky na ni co nejrychleji převést.
Druhý problém během několika týdnů
Aktuální incident zároveň přichází krátce po výraznějším úniku osobních údajů zákazníků Trezoru.
Logistický partner ShipMonk oznámil Trezoru 10. srpna neoprávněný přístup k systémům obsahujícím zákaznická data. Původně se incident týkal 11 742 zákazníků, u kterých uniklo jméno, e-mail, telefonní číslo a doručovací adresa, a dalších 1 947 zákazníků s částečně uniklými údaji.
Situace se ale následně výrazně rozšířila.
Dne 2. září Trezor zjistil, že ShipMonk stále uchovával také starší objednávková data z let 2019 až 2021, přestože měl podle Trezoru jejich odstranění dříve písemně potvrdit. Aktualizace zveřejněná 4. září přidala přibližně dalších 67 tisíc zákazníků ze Spojených států.
Celkově se tak počet zasažených zákazníků dostal nad hranici 80 tisíc. Mezi uniklými údaji byla jména, e-mailové adresy, telefonní čísla, doručovací adresy a v případě starších zákazníků také čísla objednávek.
Nejde přitom pouze o problém nevyžádaných e-mailů. Kombinace informace, že konkrétní člověk vlastní hardwarovou peněženku, jeho jména, telefonu a fyzické adresy umožňuje výrazně přesvědčivější formy sociálního inženýrství.
Trezor sám upozorňuje, že uniklá data mohou být využita nejen pro phishingové e-maily, ale také podvodné telefonáty, dopisy nebo v krajním případě představovat fyzické bezpečnostní riziko.
Jsou oba incidenty propojené?
Zatím to nevíme.
Srpnový incident ShipMonku a zářijová kompromitace e-mailového poskytovatele jsou podle dosud zveřejněných informací dvě samostatné události. Neexistuje potvrzení, že by útočníci v aktuální kampani využívali právě databázi získanou ze ShipMonku.
Stejně tak zatím není potvrzeno, že během aktuálního útoku došlo k novému stažení nebo exfiltraci celé newsletter databáze Trezoru. Víme, že útočníci získali možnost využít externí e-mailovou infrastrukturu a rozesílat zprávy jejím prostřednictvím. Rozsah přístupu a případný další únik dat Trezor stále vyšetřuje.
To je podstatný rozdíl mezi „únikem databáze“ a „zneužitím mailingové infrastruktury“, který bude možné definitivně posoudit až po zveřejnění dalších detailů.
Zajímavé navíc je, že velmi podobné phishingové e-maily zaznamenali ve stejném období také uživatelé dalších kryptoměnových služeb, mimo jiné hardwarové peněženky BitBox. To může ukazovat na širší útok proti společné infrastruktuře externího poskytovatele e-mailových služeb. Vyšetřování ale v době publikace pokračuje.
Recovery seed je poslední obranná linie
Aktuální případ dobře ukazuje problém supply-chain útoků.
Hardware může být bezpečný, firmware může fungovat správně a kryptografické klíče nemusí nikdy opustit zařízení. Stačí ale kompromitovat službu, které uživatel důvěřuje, a využít ji k vytvoření dostatečně přesvědčivého příběhu.
V tomto případě se útočníci pokusili obejít technickou ochranu peněženky útokem na jejího majitele.
Proto už nestačí spoléhat pouze na to, zda e-mail vypadá profesionálně, zda používá správné logo nebo zda adresa odesílatele odpovídá legitimní společnosti. Kritickou bezpečnostní hranicí zůstává samotný recovery seed.
Trezor jej nebude požadovat prostřednictvím e-mailu, webové stránky ani podpory. Jakmile webová stránka požaduje zadání wallet backupu, je to důvod proces okamžitě ukončit bez ohledu na to, jak důvěryhodně stránka nebo e-mail působí.