Incident, který zpochybňuje základní předpoklady bezpečnosti
Hardwarové peněženky bývají považovány za jedno z nejbezpečnějších řešení pro dlouhodobé držení kryptoměn. Jejich hlavní výhodou je oddělení privátních klíčů od běžného počítače nebo mobilního telefonu, které mohou být kompromitovány škodlivým softwarem.
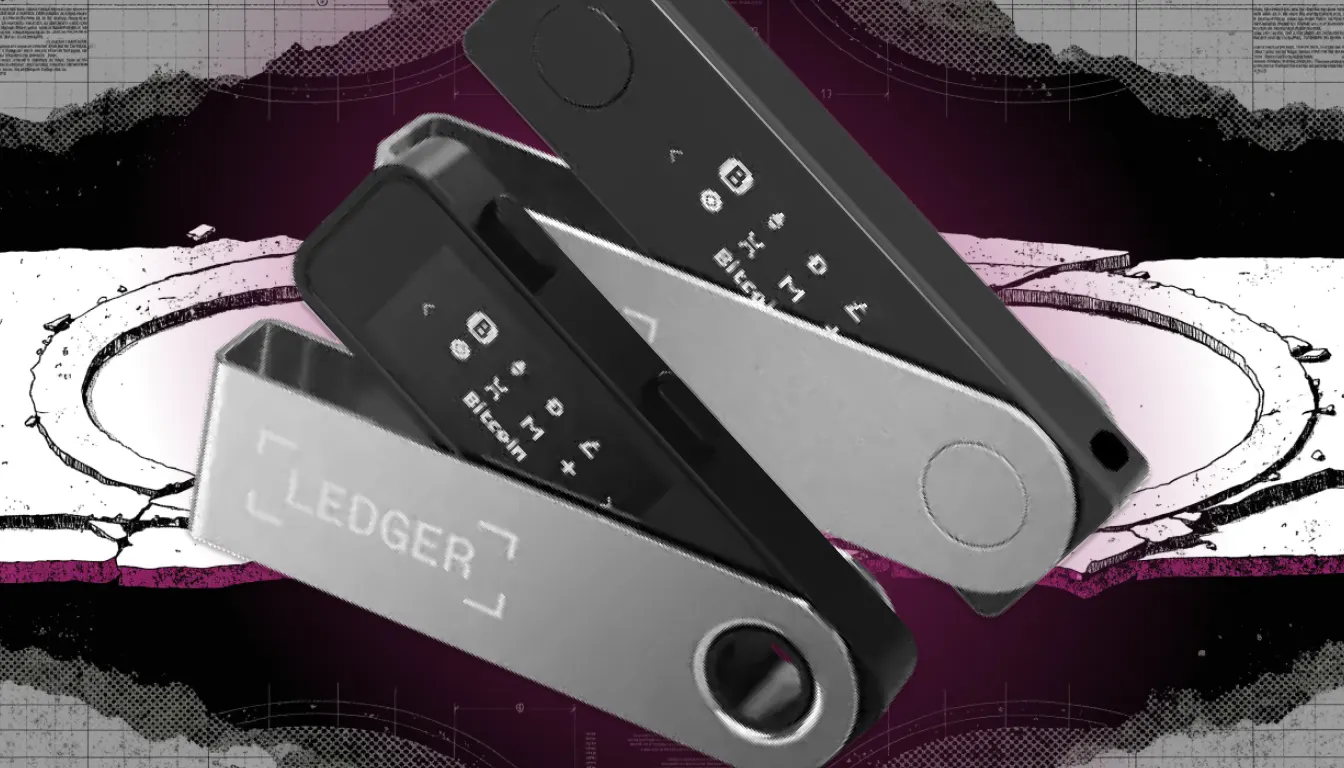
Právě na tomto principu postavila svůj byznys také francouzská společnost Ledger. Její zařízení patří mezi nejrozšířenější hardwarové peněženky na světě a pro miliony uživatelů představují prostředek, jak převzít kontrolu nad vlastními prostředky bez závislosti na centralizované burze.
Události posledních dní ale ukazují, že bezpečnost hardwarové peněženky není pouze otázkou kryptografie nebo kvality použitého čipu.
Ledger 9. října potvrdil, že vyšetřuje případy ztráty kryptoměn u zákazníků v jihovýchodní Asii, kteří si zařízení zakoupili prostřednictvím autorizovaného distributora CryptoBilis. Společnost současně požádala prodejce o pozastavení prodeje a expedice dalších zařízení.
První analýzy blockchainových transakcí naznačovaly potenciální škody přesahující 86 milionů dolarů. Tento údaj však pochází od nezávislých analytiků, nikoliv z potvrzené bilance Ledgeru. Přesný rozsah ztrát i počet postižených zákazníků zůstávají předmětem vyšetřování.
Podstatnější než samotná výše škod je způsob, jakým se útočníci mohli k prostředkům dostat. Dosavadní zjištění totiž ukazují na fyzickou manipulaci se zařízeními ještě před jejich doručením zákazníkům.
Útočníci nemuseli prolomit bezpečnostní čip
Dne 10. října Ledger potvrdil zásadní zjištění. V jednom ze zařízení patřících postiženým zákazníkům byl objeven neoprávněně instalovaný hardwarový modul. Jeho přítomnost potvrzuje, že nejméně jedna peněženka prošla fyzickou manipulací. Zatím však nebylo definitivně prokázáno, že právě tento modul způsobil všechny hlášené ztráty.
Další podrobnosti přinesl bezpečnostní výzkum bývalého šéfa burzy Mt. Gox Marka Karpelèse, který upozornil na podezřelé elektronické součástky ukryté za displejem zařízení Ledger Nano X.
Podle jeho zjištění mohl upravený hardware obsahovat mikrokontrolér napojený na interní komunikaci mezi bezpečnostním čipem a obrazovkou. Součástí modulu měly být také komunikační prvky umožňující odesílání dat prostřednictvím mobilní sítě.
Princip takového útoku je relativně jednoduchý. Při prvotním nastavení hardwarové peněženky zařízení postupně zobrazuje obnovovací frázi, známou jako seed. Pokud útočník dokáže zachytit informace zobrazované na displeji, nepotřebuje získat přímý přístup k privátním klíčům uvnitř bezpečnostního čipu. Stačí mu rekonstruovat obnovovací frázi a následně ji použít k obnovení peněženky na jiném zařízení.
Z dostupných technických informací vyplývá, že právě takovou funkcionalitu mohl skrytý modul zajišťovat. Ledger nicméně zatím veřejně nepotvrdil, zda byl konkrétní implantát skutečně použit k odcizení obnovovací fráze postiženého zákazníka. Útočník nemusí překonat kryptografické zabezpečení, pokud dokáže kompromitovat některou z částí zařízení, přes kterou citlivé informace procházejí.
Hardwarová peněženka tak může správně generovat privátní klíče a bezpečně je uchovávat, přestože jejich ochrana byla fakticky obejita prostřednictvím jiného komponentu.
Autorizovaný distributor jako slabý článek důvěry
Na celém případu je z mého pohledu nejproblematičtější skutečnost, že CryptoBilis nebyl neznámým prodejcem z internetového tržiště.
Společnost figurovala mezi oficiálními distributory Ledgeru pro Malajsii, Indonésii a Filipíny. Zákazníci tak měli legitimní důvod předpokládat, že nakupují prostřednictvím důvěryhodného obchodního kanálu.
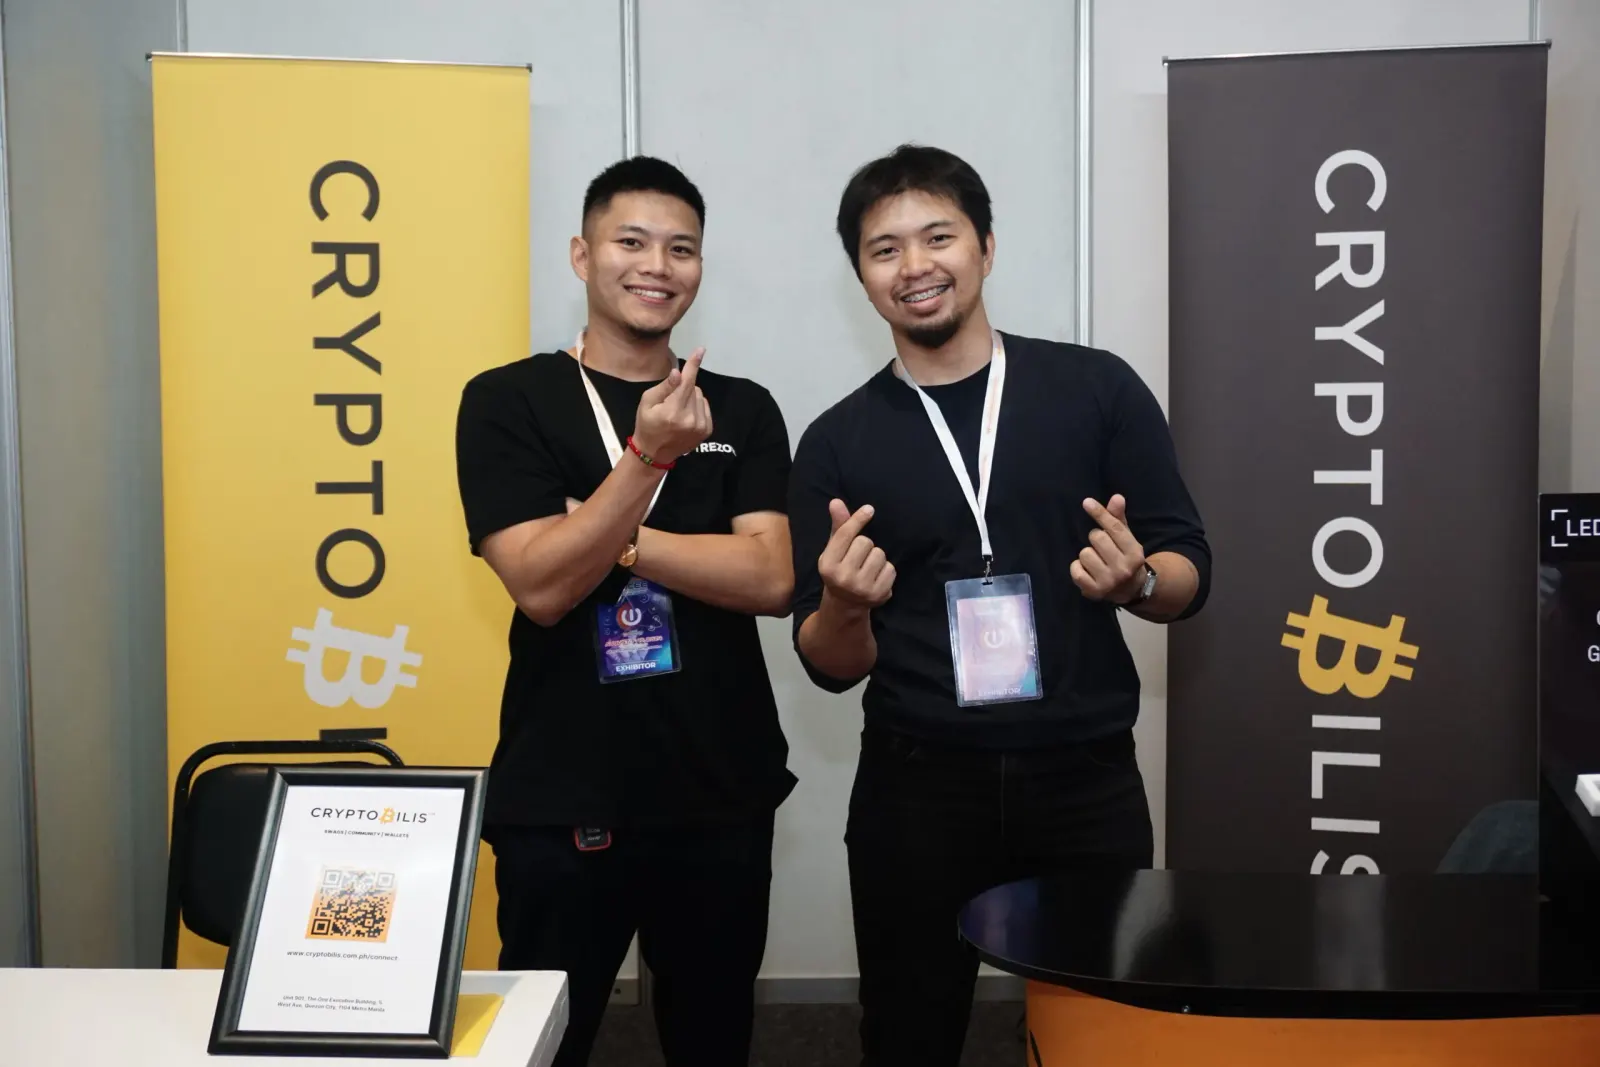
Právě tady vzniká rozpor mezi bezpečnostním doporučením a skutečnou mírou kontroly nad distribučním řetězcem. Výrobci hardwarových peněženek dlouhodobě doporučují nakupovat pouze z oficiálních zdrojů. Pokud ale výrobce konkrétního prodejce autorizuje, zákazník přirozeně předpokládá, že tento prodejce splňuje požadované bezpečnostní standardy. Autorizace však sama o sobě nezaručuje, že zařízení nebylo během skladování, přepravy nebo distribuce fyzicky upraveno.
Pokud uživatel dodrží doporučený postup výrobce a přesto obdrží nebezpečné zařízení, nelze odpovědnost jednoduše přesunout na jeho nedostatečnou opatrnost. To samozřejmě neznamená, že Ledger musí automaticky nést právní odpovědnost za všechny škody. Znamená to ale, že výrobce nese odpovědnost za kvalitu svého distribučního ekosystému a očekávání, která prostřednictvím autorizovaných prodejců vytváří. Pokud má značka fungovat jako garant bezpečnosti, nemůže její role končit okamžikem, kdy zařízení opustí výrobní závod.
Genuine Check: Pravost neznamená bezpečnost
Samostatnou pozornost si zaslouží také bezpečnostní mechanismus Genuine Check, prostřednictvím kterého Ledger ověřuje pravost svých zařízení.
Kontrola funguje na principu kryptografického ověření bezpečnostního čipu Secure Element. Pokud zařízení obsahuje originální čip s odpovídajícími kryptografickými údaji, dokáže jeho autenticitu potvrdit. Problém spočívá v tom, že autenticita bezpečnostního čipu není totéž jako fyzická integrita celého zařízení. Pokud útočník ponechá původní Secure Element nedotčený a doplní další elektroniku například mezi čip a displej, může peněženka úspěšně projít kontrolou pravosti, aniž by systém odhalil neoprávněnou úpravu.
Nejde přitom o nově objevené omezení. Ledger ve vlastní bezpečnostní dokumentaci upozorňuje, že Genuine Check nedokáže identifikovat všechny fyzické modifikace zařízení, pokud původní bezpečnostní čip zůstane zachován. Incident tak odhaluje jeden z paradoxů současného zabezpečení hardwarových peněženek. Uživatel může provést doporučená ověření, používat oficiální software a správně vytvořit obnovovací frázi, přesto nemusí mít jistotu, že zařízení jako celek nebylo kompromitováno.
Self-custody neodstraňuje důvěru. Pouze ji přesouvá
Jedním ze základních argumentů pro vlastní úschovu kryptoměn je odstranění závislosti na třetí straně.
Pokud investor drží prostředky na centralizované burze, musí důvěřovat její solventnosti, provozní bezpečnosti a schopnosti chránit svěřená aktiva. Při použití hardwarové peněženky tuto závislost výrazně omezuje. Privátní klíče zůstávají pod jeho kontrolou a transakce vyžadují autorizaci prostřednictvím fyzického zařízení. Bylo by ale nepřesné tvrdit, že tím zcela mizí potřeba důvěry. Uživatel stále spoléhá na výrobce hardwaru, bezpečnost použitého firmwaru, kvalitu implementované kryptografie a integritu zařízení, které se mu dostane do rukou.
Self-custody tak neznamená absolutní odstranění důvěry v externí subjekty. Znamená především přesun odpovědnosti za správu prostředků a změnu toho, komu a v jakém rozsahu musí uživatel důvěřovat.
A právě zde je podle mě největší význam aktuálního incidentu. Kryptoměnový průmysl věnoval v posledních letech obrovské prostředky vývoji bezpečnostních čipů, kryptografických standardů a metod ochrany privátních klíčů. Útočníci však nemusí vždy hledat slabinu v samotné kryptografii. Často je efektivnější zaměřit se na prostředí, ve kterém je technologie používána. Pokud je možné získat obnovovací frázi prostřednictvím fyzicky upraveného zařízení, přestává být relevantní, jak obtížné by bylo prolomit samotný bezpečnostní čip.
Hardwarové peněženky zůstávají bezpečným řešením
Bylo by chybou interpretovat aktuální události jako důkaz selhání celého konceptu hardwarových peněženek.
Dosavadní informace neukazují na plošnou kompromitaci zařízení Ledger ani na prolomení jejich základního kryptografického zabezpečení. Společnost uvedla, že její infrastruktura, systémy a služby nebyly kompromitovány. Dostupná zjištění zatím směřují především k fyzické manipulaci se zařízeními v distribučním řetězci konkrétního prodejce.
Přesto by bylo nebezpečné význam incidentu bagatelizovat pouze s argumentem, že šlo o problém externího distributora. Z pohledu zákazníka totiž není rozhodující, zda útočník kompromitoval firmware, bezpečnostní čip nebo fyzickou distribuci. Rozhodující je, že zařízení, které mělo jeho prostředky chránit, mohlo být nástrojem jejich odcizení.
Ledger by proto měl transparentně vysvětlit, jak se kompromitované zařízení dostalo k zákazníkovi, zda existují další postižené distribuční kanály a jakým způsobem bude možné podobným incidentům předcházet. Zároveň bude důležité sledovat, jak společnost přistoupí k zákazníkům, kteří nakoupili prostřednictvím jejího autorizovaného partnera.
Bezpečnostní produkt totiž není tvořen pouze hardwarem a softwarem. Součástí jeho hodnoty je i důvěra v organizaci, která za ním stojí.
Bezpečnost nekončí u privátního klíče
Aktuální incident Ledgeru představuje důležitou připomínku toho, že ani nejpokročilejší technologie nedokáže zcela eliminovat rizika vznikající mimo její bezprostřední kontrolu. Hardware může být kryptograficky bezpečný, firmware může fungovat správně a uživatel může dodržet doporučené postupy. Přesto může celý bezpečnostní model selhat v okamžiku, kdy do procesu vstoupí kompromitovaný distribuční článek.
Další vývoj hardwarových peněženek by se proto neměl zaměřovat pouze na ochranu samotných privátních klíčů, ale také na možnost nezávisle ověřit integritu celého zařízení a jeho původ. Vlastní úschova kryptoměn zůstává jedním z nejdůležitějších nástrojů finanční nezávislosti. Neměla by však být zaměňována za automatickou garanci bezpečnosti.
Ledger nyní stojí před úkolem, který přesahuje vyšetření jednoho incidentu. Musí ukázat, že dokáže chránit nejen kryptografické základy svých produktů, ale také důvěru zákazníků v celý proces, kterým se tyto produkty dostávají do jejich rukou.